
I august viste tre uavhengige forskningsmiljøer hvorfor selv passnøkler ikke er nok alene. Her er kortversjonen, med lenke til hele analysen nederst.
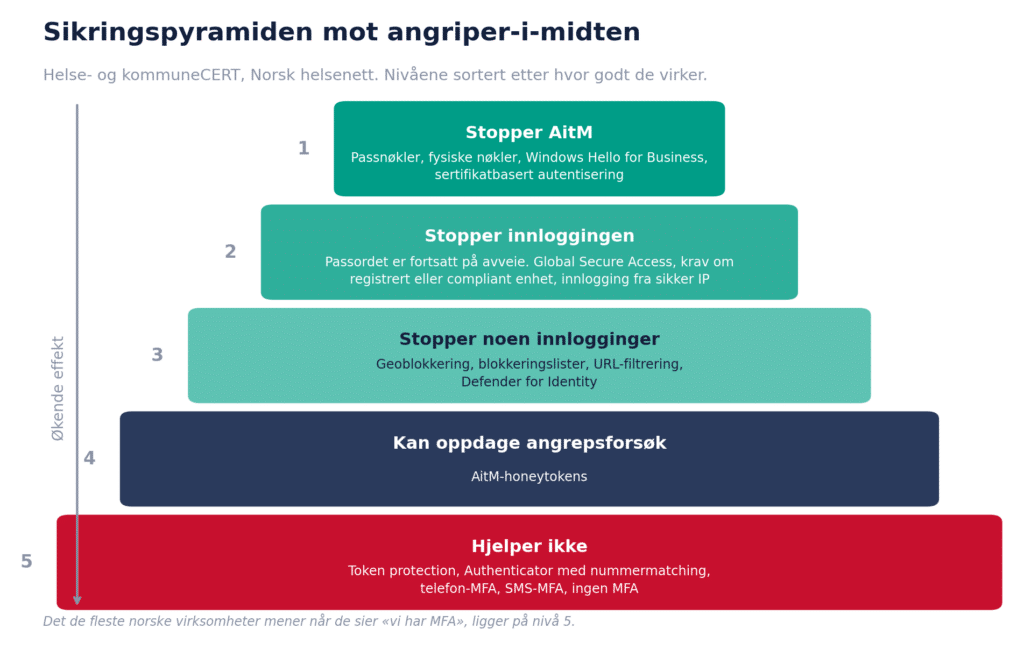
Fig1. Sikringspyramiden fra Helse- og kommuneCERT, Norsk helsenett: tiltakene mot Microsoft 365 rangert etter hvor godt de faktisk virker.
Helse- og kommuneCERT hos Norsk helsenett har laget denne sikringspyramiden mot angriper-i-midten (AitM). Den rangerer tiltak mot Microsoft 365 etter hvor godt de faktisk virker, og øverst står det de fleste kaller «gullstandarden»: passnøkler.
Så kom uken mellom 5. og 10. august. Tre uavhengige forskningsmiljøer viste at heller ikke toppen av pyramiden er absolutt.
Angriperne har lest de samme rådene som dere
7. august publiserte Arctic Wolf Labs en analyse av en kampanje mot Microsoft 365 der kaprede innloggingssesjoner ble holdt i live automatisk omtrent hver åttende time. Trafikken kom fra vanlige forbrukerlinjer i offerets eget land, ikke fra et datasenter, nettopp for å unngå geografi- og nettverkskontroller.
Kampanjen er koblet til det Microsoft sporer som «Payroll Pirate». Målet er lønns- og økonomikorrespondanse: angriperen leser med, venter på riktig øyeblikk og endrer kontonummeret på en faktura. Hundrevis av virksomheter var mål bare i juli.
Poenget er enkelt: geografi og nettverkstilhørighet fanger fortsatt noe, men angriperne designer seg nå bevisst rundt disse kontrollene, nettopp fordi kontrollene har virket.
Det passnøkler ikke beskytter mot
Tre funn på seks dager, og ingen av dem knekker selve kryptografien:
- SpecterOps viste at Windows kunne skrive signaturmateriale fra WebAuthn i klartekst, noe som ga opphav til sårbarheten CVE-2026-34348.
- Unit 42 viste at private nøkler for synkroniserte passnøkler kan hentes ut via en hovednøkkel i nettleseren, en nøkkel som ikke kan roteres eller trekkes tilbake.
- Dirk-jan Mollema viste at en nøkkel fra Windows Hello for Business kan gjenbrukes fra en allerede kompromittert sesjon, uten at brukeren må bekrefte med PIN eller biometri på nytt.
Fellesnevneren: alle tre forutsetter at maskinen allerede er kompromittert. Passnøkler stopper phishing, og gjør det svært godt, men de beskytter ikke mot en angriper som allerede har fotfeste på enheten. Vi anbefaler fortsatt passnøkler, bare ikke at hele forsvaret hviler på ett enkelt tiltak.
To datoer dere må kjenne til
Microsoft har satt to frister som kommer uansett hva virksomheten bestemmer:
- 1. september 2026: Brukere som i dag bruker SMS eller taleoppringing, blir automatisk aktivert for passnøkler og får en oppfordring ved pålogging.
- 1. februar 2027: Microsoft-levert SMS og tale pensjoneres for godt. Brukere som bare har disse metodene, møter en registreringsdialog de ikke kommer forbi.
Dere skal uansett gjennom denne overgangen. Det eneste dere velger, er om den planlegges eller om den bare skjer.
Den vanligste fellen: «med unntak fra kontoret»
Mange policyer for betinget tilgang inneholder unntak for ansatte som logger inn fra kontorets IP-adresse. I miljøer med alltid-på-VPN er dette unntaket direkte farlig: maskinen kobler seg til VPN-en før brukeren i det hele tatt har logget inn, og havner dermed bak kontorets IP-adresse uansett hvor den fysisk befinner seg.
Den ansatte på hytta eller på et hotellrom i utlandet ser ut som om hun sitter på kontoret. Det gjør også en stjålet maskin, helt til den blir sperret. Løsningen er å bruke enhetstilstand (registrert eller compliant enhet) i stedet for IP-adresse som kontroll, siden det ikke lar seg etterligne av en VPN-tunnel.
Slik bygger dere et forsvar i lag
Norsk helsenetts anbefaling bygger på to prinsipper:
- Ikke alt eller ingenting. Hver brukergruppe dere sikrer, reduserer sannsynligheten for kompromittering. Et prosjekt som venter på at alt skal være klart samtidig, blir aldri ferdig.
- En gruppe er ikke sikret før de usikre metodene er fjernet. Innfører dere passnøkler og lar SMS ligge igjen som reserve, har dere ikke sikret noen ting, for angriperen velger den svakeste metoden som fremdeles er tillatt.
Anbefalt rekkefølge: kartlegg hvilke metoder som faktisk er i bruk, start med drift og ledelse, krev registrert enhet før dere krever phishing-resistent metode, og fjern de usikre metodene for hver gruppe før dere går videre til neste.
Dette er ikke bare et IT-spørsmål
Kravet om flerfaktorautentisering ligger i CIS Controls IG1, altså i sikkerhetsnivået alle virksomheter forventes å ha på plass. GDPR krever gjennom personopplysningsloven at tiltak som dette bygges inn i systemene fra start, ikke ryddes på plass i etterkant. Og NIS2, som ventes innført i Norge i løpet av 2026, utvider kravet om flerfaktor og tilgangsstyring til langt flere virksomheter enn i dag.
Den som planlegger overgangen nå, slipper å gjøre jobben to ganger.
Vil dere se hvor dere står – last ned rapporten
Dette er kortversjonen. Den fulle analysen, «Helsesektoren har skrevet ned oppskriften. I august viste forskerne hvorfor den ikke holder alene», går grundigere inn på rammeverksforankring (CIS, NIS2, GDPR) og hvilke SOC-kontroller som faktisk fanger denne typen angrep, og finnes som eget dokument hos nLogic.
Vi har også satt sammen en rapport med fem sammenhengende policyer for betinget tilgang i Microsoft 365, bygget på funnene fra august. Ta kontakt med Kim Hansen, Solution Architect Security i nLogic (kim.hansen@nlogic.no), for å få tilsendt hele analysen, bestille dybdedokumentet, eller få en gjennomgang av deres egen sikringspyramide.
Ta kontakt med Kim Hansen for mer informasjon
