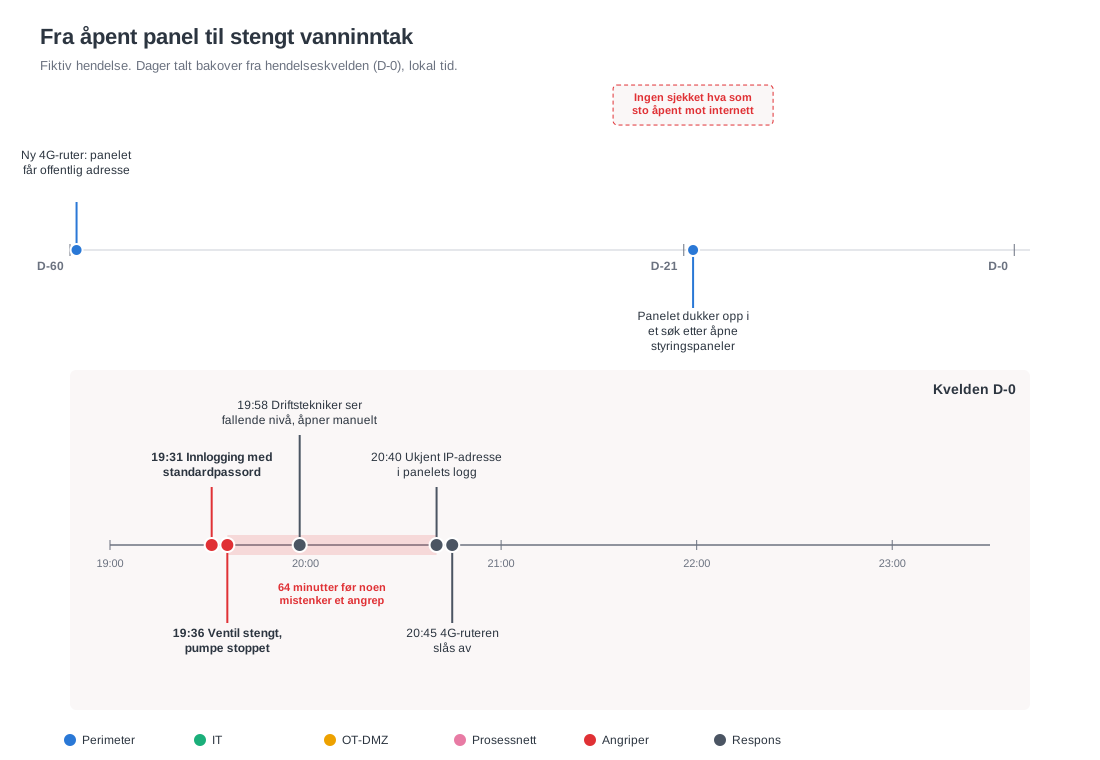
Klokka 19:58 en torsdag går en driftstekniker forbi kar 4 og ser at vannstanden er for lav. Skjermen i kontrollrommet viser normal drift. Han åpner inntaksventilen for hånd og starter reservepumpen. Først kl. 20:40 finner leverandøren en ukjent IP-adresse i loggen til fjernstyringspanelet.
Hendelsen er tenkt. Mønsteret er ekte
Eksempel Sjømat AS finnes ikke, men mønsteret er hentet fra virkeligheten. I april 2025 åpnet noen ventilen i demningen ved Risevatnet i Bremanger fra et fjernstyringspanel. Vannet forsyner et settefiskanlegg, og ventilen sto helt åpen i om lag fire timer, ifølge iLaks. En hackergruppe la ut skjermopptak av innbruddet på Telegram.
Den 27. oktober 2026 hevet NSM det nasjonale cyberrisikonivået til HØYT. Antall vellykkede cyberoperasjoner mot norske virksomheter er tredoblet det siste halve året. For kritisk infrastruktur ber NSM blant annet om soner med autentisering og trafikkontroll.
Ingen brøt seg gjennom IT-nettet
Leverandøren av vannbehandlingen hadde et nettbasert panel som styrte inntaksventilen og oksygeneringen. Da leverandøren byttet 4G-ruter, fikk panelet en offentlig adresse. Standardpassordet var aldri byttet.
Angriperen fant panelet i et søk etter åpne styringspaneler og logget inn med passordet fra manualen. Fem minutter senere var alarmgrensene nullstilt, ventilen stengt og oksygenpumpen stoppet. Neste morgen lå opptaket på Telegram, og en journalist ringte før ledelsen hadde rukket å samles.
Alle lagene ble hoppet over
Lagvis sikkerhet forutsetter at en angriper må gjennom flere lag. Her gikk det an å hoppe over alle. Panelet hadde sin egen vei til internett gjennom leverandørens ruter, utenom brannmuren, utenom IT-avdelingen og utenom all overvåkning. Derfor vet IT-sjefen ofte ikke at slike paneler finnes.
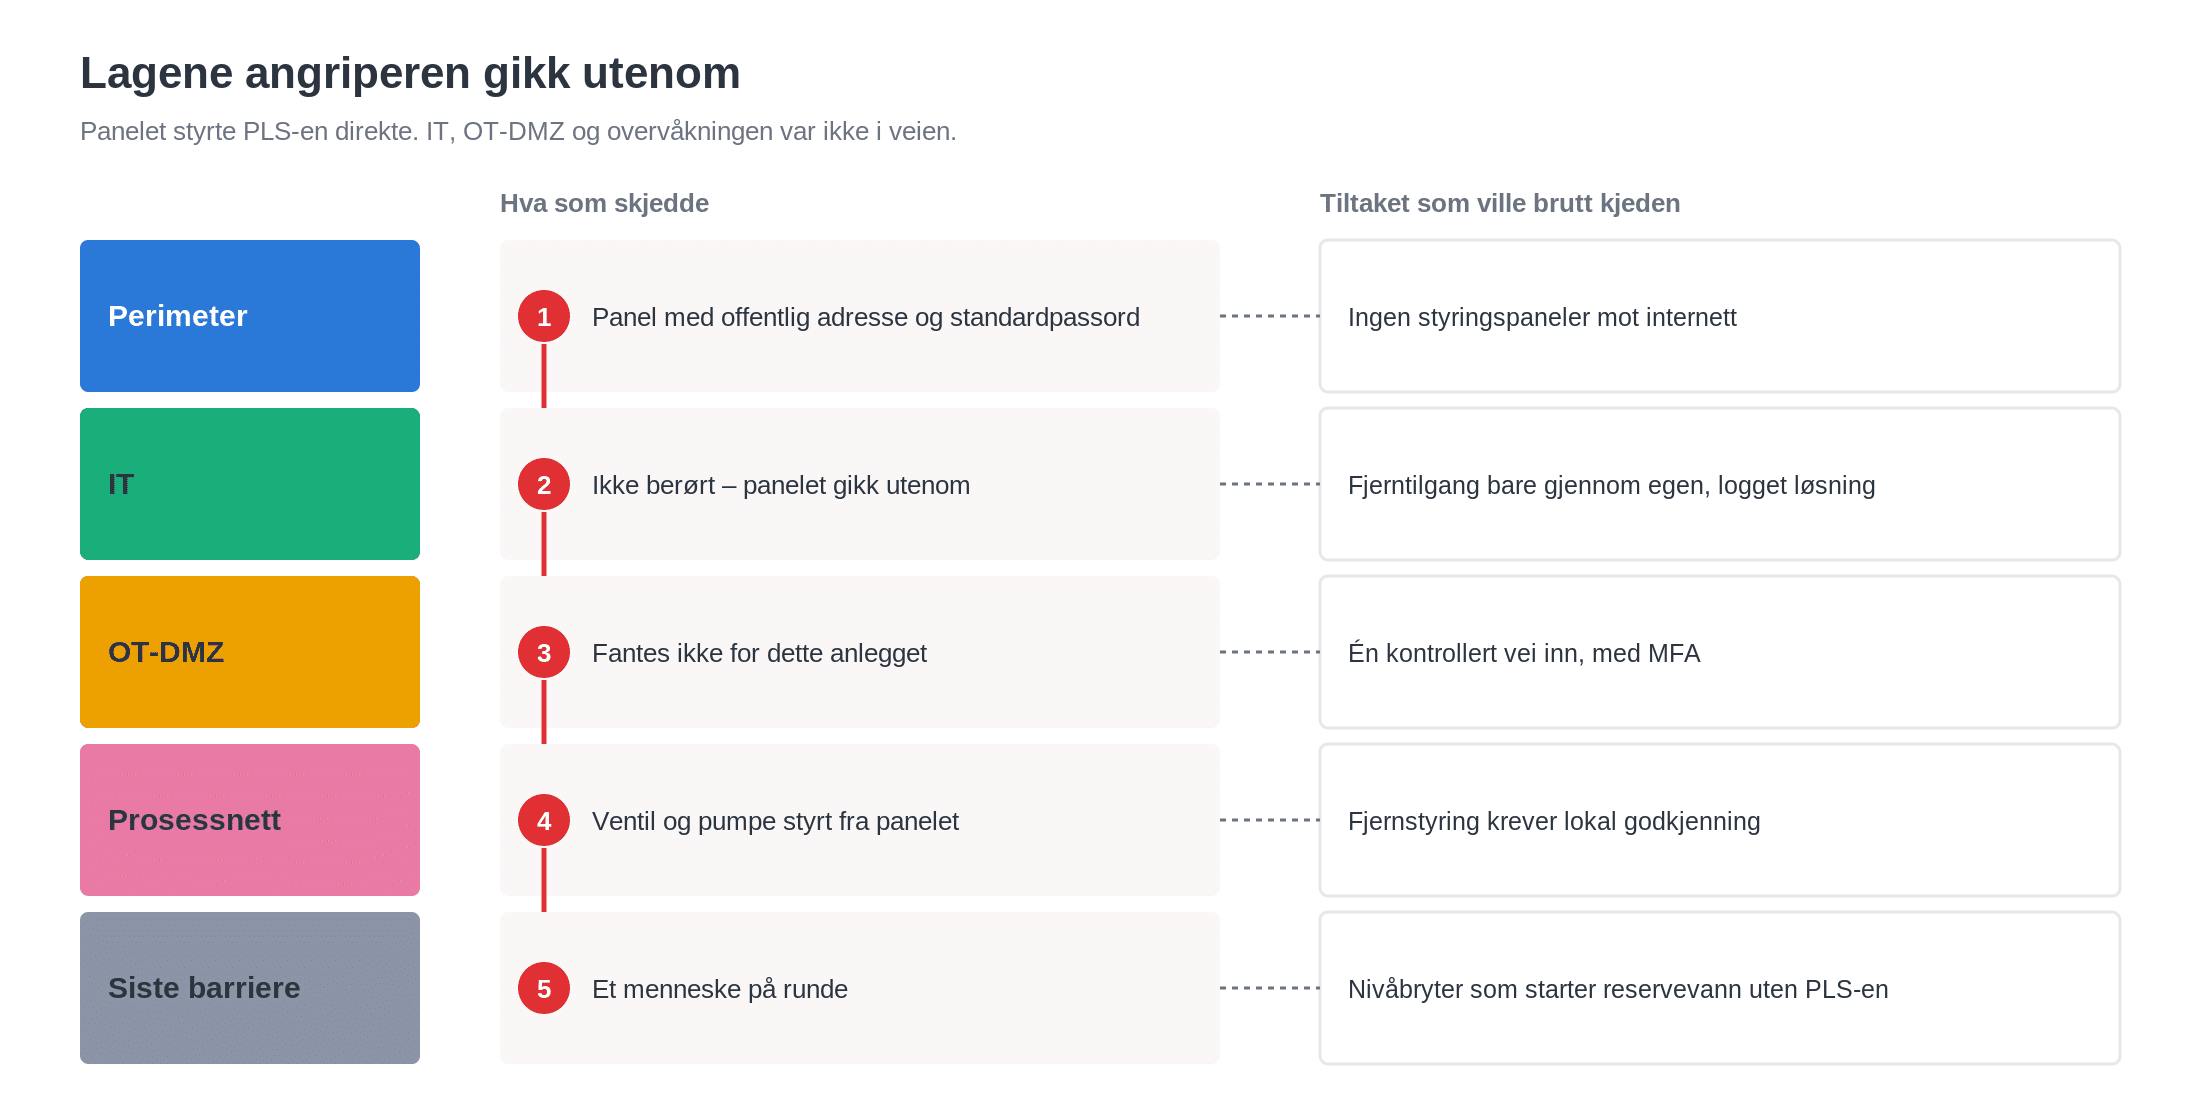
Den siste barrieren var et menneske på runde. Det holdt denne kvelden, men ingen hadde valgt det som barriere. En lokal nivåbryter som starter reservevann uten å gå via PLS-en, ville gjort jobben uansett hvem som hadde logget inn.
Driftsavvik eller cyberangrep?
Dragos’ årsrapport for 2025 viser at 30 prosent av hendelsene de håndterte, startet som et uforklart driftsproblem. 82 prosent av virksomhetene manglet klare kriterier for når et driftsavvik skal utløse en cyberundersøkelse.
Det var også her det gikk galt etterpå. Ruteren ble slått av før noen kopierte loggen, så politiet fikk mindre å jobbe med. Ingen hadde bestemt hvem som snakker med pressen. Og ingen kunne svare på om andre anlegg med samme leverandør hadde samme panel.
Hvem skal vite om det?
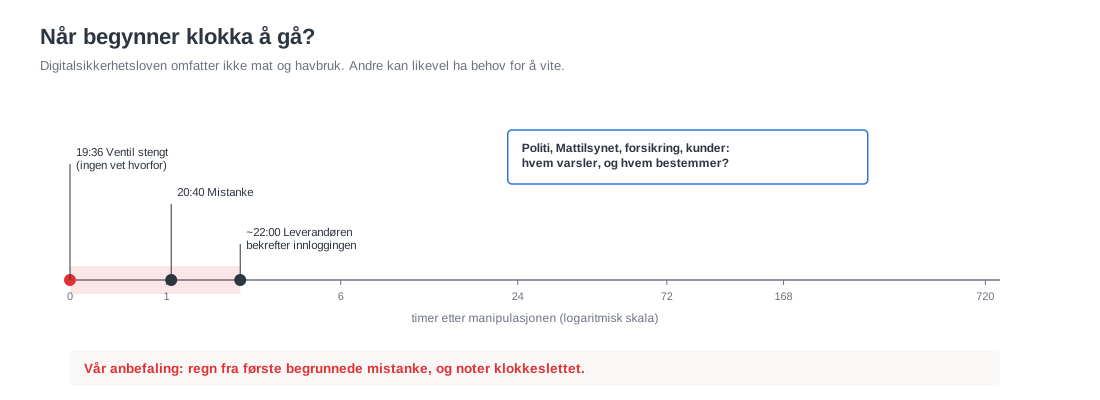
Digitalsikkerhetsloven gjelder samfunnsviktige tjenester innen blant annet energi, transport, helse og vannforsyning. Mat og havbruk står ikke på lista. Det betyr ikke at ingen skal vite. Mattilsynet har et eget skjema for hendelser som gir dårlig fiskevelferd, politiet trenger en anmeldelse for å etterforske, og forsikringsselskapet vil ha beskjed tidlig.
Vår anbefaling er å regne «kjennskap» fra første begrunnede mistanke og skrive ned klokkeslettet. Et varsel kan oppdateres senere. Det er verre å varsle for sent.
Dette kan dere gjøre allerede denne uka
- Søk etter egne offentlige adresser i en tjeneste som indekserer åpne enheter. Steng alt som er et styringspanel.
- Bytt alle standardpassord på utstyr som kan styres utenfra.
- Lag en oversikt over all fjerntilgang leverandørene har, med kontaktperson og formål.
På litt lengre sikt bør fjerntilgang bare gå gjennom én løsning med personlige kontoer, MFA og logg, og det bør stå i leverandøravtalene. Beredskapsplanen bør si når et driftsavvik behandles som en cyberhendelse, og at logger sikres før noe kobles fra.
Tre spørsmål til ledergruppen
- Hvem hos oss avgjør at et driftsavvik skal behandles som en mulig cyberhendelse?
- Hvilke leverandører kan styre noe i anlegget fra utsiden, og hvem sjekket det sist?
- Hvem svarer pressen hvis et opptak fra anlegget vårt dukker opp på Telegram i morgen tidlig?
Les hele analysen
I den fullstendige analysen finner dere tidslinjen minutt for minutt, loggene fra panelet, en tiltaksplan med eier og tidshorisont, og hvordan tiltakene henger sammen med NSMs grunnprinsipper og CIS Controls.
Kilder
- NSM hever det nasjonale cyberrisikonivået til HØYT (27.10.2026)
- iLaks: Steinvik Fiskefarm var målet til russiske hackere (12.09.2025)
- iLaks: PST henla saken (03.10.2025)
- Dragos 2026 OT Cybersecurity Year in Review (17.02.2026)
- NSM: Ny digitalsikkerhetslov i Norge (01.10.2025)
- Digitalsikkerhetsforskriften § 17, Lovdata
- Mattilsynet: varsling av hendelser som gir dårlig velferd for oppdrettsfisk
Alle lenker verifisert 29. oktober 2026.
Ta kontakt for mer informasjon
Kim Hansen jobber som Solution Architect Security i nLogic,
og har over 20 års erfaring innen sikkerhet og kritisk infrastruktur.