Derfor er DORA mer enn et regelverk
DORA har gjeldt i EU siden 17. januar 2025 og i Norge siden 1. juli 2025, gjennom DORA-loven. Forordningen gjelder banker, forsikringsselskaper, betalingsforetak, verdipapirforetak og en rekke andre finansaktører. Den stiller strenge krav til hvordan IKT-risiko styres, og ledelsen har det endelige ansvaret.
De største IKT-leverandørene til finanssektoren er nå også under direkte europeisk tilsyn. Kravene gjelder altså hele leverandørkjeden, ikke bare dere selv.
De fem kravene i DORA
- IKT-risikostyring: Et dokumentert rammeverk for å identifisere, beskytte, oppdage, håndtere og gjenopprette.
- Hendelsesrapportering: Alvorlige IKT-hendelser skal klassifiseres og rapporteres til Finanstilsynet innen faste frister.
- Testing: Jevnlige tester av kritiske systemer. De største foretakene skal i tillegg gjennomføre trusselbasert penetrasjonstesting (TLPT).
- Tredjepartsrisiko: Et register over alle IKT-leverandører, og krav til innholdet i kontraktene.
- Informasjonsdeling: Deling av informasjon om trusler mellom finansaktører.
Fra krav til etterlevelse
Vi starter med å kartlegge kritiske funksjoner, systemer og leverandører, og sammenligner dem med kravene i DORA. Deretter prioriterer vi tiltak og hjelper dere med å innføre dem, fra backup og gjenoppretting til overvåking og testing. Vi gir ikke juridiske råd, men hjelper dere med de tekniske og organisatoriske tiltakene.
DORA med Rubrik
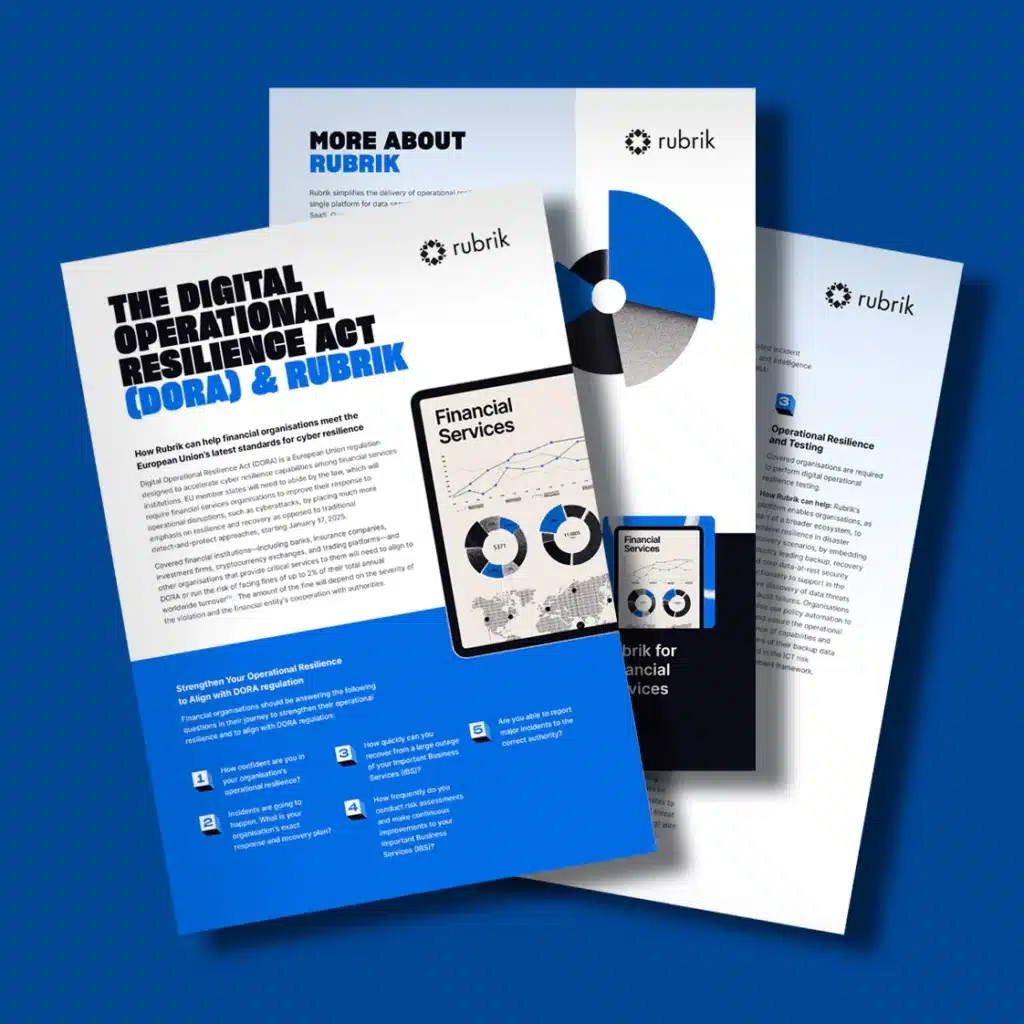
Rubrik sikrer at data kan hentes tilbake raskt og trygt etter et angrep, og gir dokumentasjonen DORA krever for gjenoppretting og testing. Vi hjelper dere med design, innføring og drift.
Powered by Knowledge.
Er dere klare for tilsyn?
Vi går gjennom hvor dere står, og hva som bør gjøres først.